Стани премиум член и добиј попуст на 2000+ производи и куп други бенефити!

TP-Link рутери - сериозни "vulnerabilities"

Lokvan

poweruser
12 јануари 2016
4.816
6.516
SK
Коментар:

The solution is simple, instead of banning tp-link, you should enforce an open source driver policy, so their SoCs can be mainlined in Linux kernel or BSDs kernels, so anybody can build an alternative open source firmware like OpenWRT. If you don't trust the device maker, then you install the OS of your choice and manage your device the way you want.
 

thrw

lurker
3 декември 2021
711
582
Македонија
@zeroscience ако сака да одговори доколку има време да го прегледа видеово.

Од моја стручна гледна точка, како и што другите коментари образложија.
Ова се однесува на фабрички неподнесени рутери што не се решиле да стават сопственичка лозинка различна од таа што доаѓа од кутијата.
После, ќе го прочита машинскиот слој од „flash“ чипот што е вграден „Linux“ оперативен систем и ќе добие посолен шифриран редослед на симболи; ама за тоа треба да има физички пристап до рутерот и нерви да чека некоја трета програма да го пробие тоа и му врати лозинка. Трето секој рутер има како и по терминалот така и по графичкиот интерфејс број на обиди за пристапување се додека не влезе рутерот во една фаза на забрана на пристап за неколку часовен режим(ова може да се заобиколи ако имаш нерви, лемило и време да ја вадиш батеријата и контролниот чип да го менуваш логичниот внатрешен часовник после тие обиди).
Заклучно, ова претставува само опасно за несовесни сопственици на овие рутери што ги мрзи да си поднесат своја сопствена лозинка и ако се толку излажани да го даваат рутерот на секој човек што ќе им го побара да го погали.
 

gdamjan

poweruser
3 април 2008
4.129
3.620
Скопје
damjan.softver.org.mk
gdamjan's setup  
Processor & Cooler
AMD Ryzen 5 Pro 4650G / Cooler Master Hyper 212 Black
Motherboard
MSI MAG B550m Mortar Wifi
Storage
NVME: 1TB AData XPG SX8200 Pro / 2x 2TB Samsung NVMe 990 Evo Plus / HDD: 2x 2TB Toshiba P300
PSU
Gigabyte G750H
RAM
DDR4 3200MHz Kingston Fury Renegade Kit CL16 (2x32)
Video card
Vega 7 on APU
Case
Bequiet! PureBase 500
Mouse
Logitech MX Master 3
Keyboard
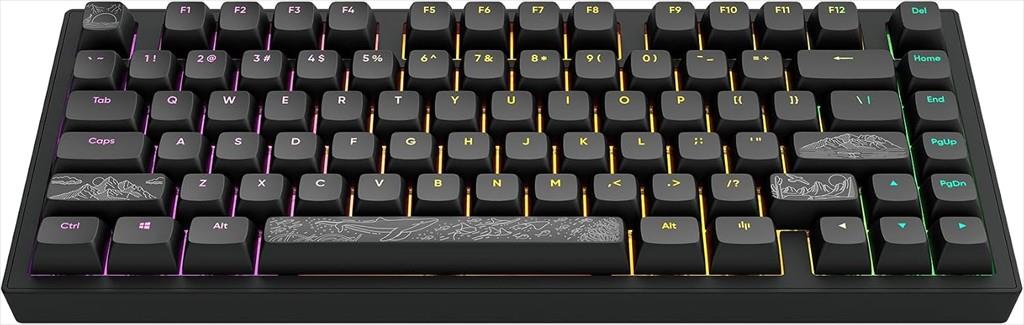
ThinkPad USB Keyboard With TrackPoint (sk-8855) / Keychron Q2
OS
ArchLinux
Ова се однесува на фабрички неподнесени рутери што не се решиле да стават сопственичка лозинка различна од таа што доаѓа од кутијата.
у принцип, запечен password 1234 е лоша идеја. луѓе нема да го сменат (да не цитирам коментари од форумов од сличен калибар).

постои релативно лесно решение секој уред да има свој password, кој ќе биде видлив на кутијата кога ќе го отвориш, а да не биде предвидлив од интернет. Најфенси би било да генерира random password и да го покаже на OLEDче на прв boot - ама, тоа додава 1$ на цената, не им се исплати :)

После, ќе го прочита машинскиот слој од „flash“ чипот …
тој целиот дел, 99% од презентацијата, му е како се прави reverse-engineering-от за да се откријат системски недостатоци. не е дел од actual нападот.


Ако стварно:
  • Tp-Link се 65% од домашните рутери во USA
  • Не ги одржуваат старите модели на уреди со безбедносни закрпи
  • Конинуирано покажуваат лоши безбедносни практики

тогаш и ја би ги банирал.
 
  • жал ми е
Реакции: thrw

Lokvan

poweruser
12 јануари 2016
4.816
6.516
SK
Досега не им сметаа тп-линк, но сега наеднаш мора да се регулираат небезбедностите. И тоа веднаш со банирање, а не со нешто понормално како на пример да се побаруваат уникатни рандом шифри со секој уред (ете испечатени во кутијата, па кој сака нека не менува), или некое слично решение... Ова очигледно е политичка игра, само уште една во купот срања кои се случуваат.

Ако се гледаме себе како крајни корисници (не сме таму, ама теоретски можеме да се најдеме во слична ситуација), тогаш само губиме со вакво банирање на фирми од пазарот. Дупката едноставно ќе ја пополнат други (западни) фирми, од кои веројатно поголемиот дел ќе бидат прекупци од ОЕМ-и како Тп-линк и сличните. Разликата во цена ние ќе ја платиме. А за возврат ќе добиеме ист производ за повисока цена, со „побезбедна“ испринтана уникатна шифра, и бонус бекдор влез за западните безбедносни агенции. Веројатно и повеќе сопки за евентуално да се инсталира нешто како openwrt (пошто таму тешко бекдор).

Inb4 „теории на заговор“ муабетите, сетете се на разните случувања со бекдор проблеми со Cisco и дека нив никој не ги банираше (барем не во САД и во ЕУ).
 

Lokvan

poweruser
12 јануари 2016
4.816
6.516
SK
  • ми се допаѓа
Реакции: thrw
— членови онлајн
—мислења
—теми
—членови

Офтопик

Последни огласи

IT.mk/market понуда

Бесплатна достава на 3000 производи
На врв Дно